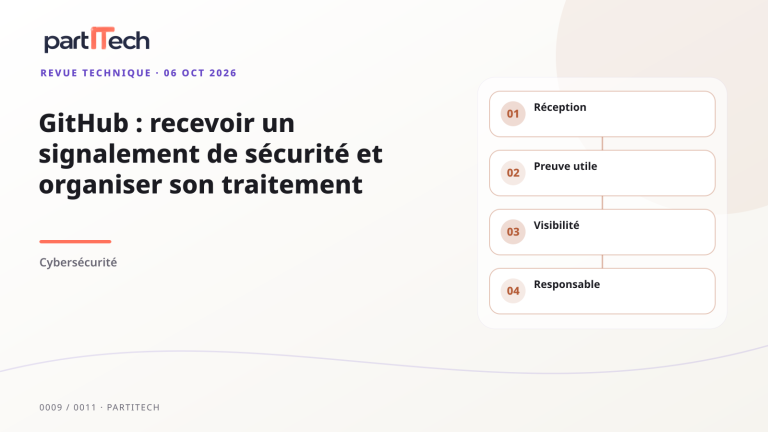
GitHub : nhận một báo cáo bảo mật và tổ chức xử lý nó
Một báo cáo bảo mật thiếu phiên bản và khả năng tái tạo. Tìm hiểu cách tổ chức thông tin, duy trì liên lạc và chọn ai có thể đọc cuộc thảo luận GitHub.
Danh mục
Một báo cáo bảo mật thiếu phiên bản và khả năng tái tạo. Tìm hiểu cách tổ chức thông tin, duy trì liên lạc và chọn ai có thể đọc cuộc thảo luận GitHub.
Gói đầu tiên yêu cầu điều phối việc tạo lập, xem xét tệp đóng gói và danh tính của pipeline. Theo dõi trạng thái tin cậy và cửa sổ 48 giờ, sau đó chuẩn bị các bài kiểm tra từ chối mà không xuất bản gói thực sự.
Xuất bản npm kết nối merge, phân tích secrets và danh tính OIDC. Hãy mô tả từng quyền và từng chuyển tiếp trước khi cho phép một workflow.
Copilot cho JetBrains có các chính sách sandbox được quản trị. Hãy chuẩn bị một đợt thí điểm kiểm tra quyền truy cập, ngoại lệ và việc áp dụng thực tế các quy tắc.
Khoảng thời gian từ lúc lỗ hổng được công bố đến khi bị khai thác đang ngắn lại, trong khi việc xác nhận bản vá vẫn không thể bỏ qua đối với các ứng dụng quan trọng. Dưới đây là cách hạn chế mức độ phơi nhiễm mà không nhầm lẫn biện pháp tạm thời với khắc phục triệt để.
Chiến dịch nhắm vào PTC Windchill và FlexPLM nhắc nhở rằng một bản vá được phát hành chỉ giảm rủi ro nếu nó đi kèm với một kiểm kê, một thời hạn khẩn cấp và một cuộc tìm kiếm xâm phạm.
Một prompt không phải là một ranh giới an ninh. Để cho phép một tác nhân sửa đổi hệ thống, mỗi lần ghi phải được phép, ký, tách biệt và có thể kiểm chứng.