GitHub: recibir un informe de seguridad y organizar su tratamiento
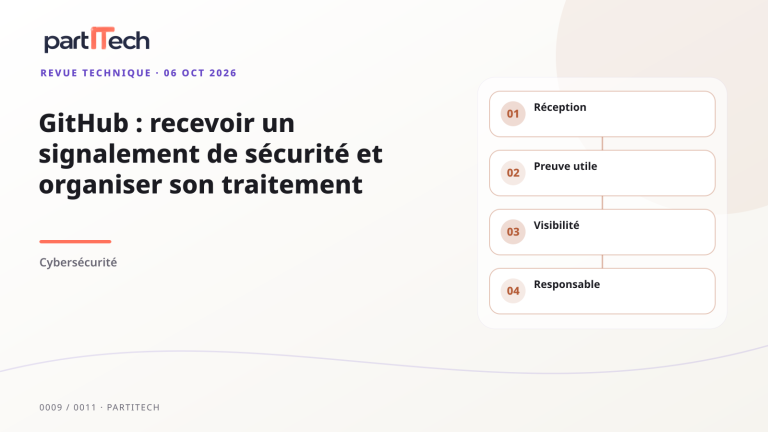
Un informe de seguridad carece de versión y reproducción. Descubra cómo organizar la información, mantener el contacto y elegir quién puede leer la discusión en GitHub.
Categoría
Un informe de seguridad carece de versión y reproducción. Descubra cómo organizar la información, mantener el contacto y elegir quién puede leer la discusión en GitHub.
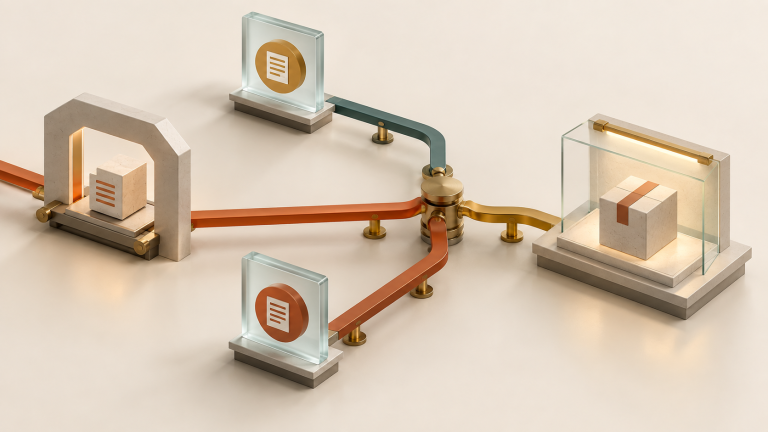
El primer paquete pide coordinar la creación, revisión del archivo y la identidad del pipeline. Siga los estados de confianza y la ventana de 48 horas, luego prepare pruebas de rechazo sin publicar un paquete real.
La publicación npm vincula fusión, análisis de secretos e identidad OIDC. Describa cada permiso y cada transición antes de autorizar un workflow.
Copilot para JetBrains incorpora políticas de sandbox administradas. Prepare un piloto que verifique acceso, excepciones y aplicación real de las reglas.
El tiempo entre la divulgación y la explotación de una vulnerabilidad se reduce, mientras que validar un parche sigue siendo imprescindible en las aplicaciones críticas. Así se puede limitar la exposición sin confundir una medida temporal con la remediación.
La campaña dirigida a PTC Windchill y FlexPLM recuerda que un parche publicado solo reduce el riesgo si se acompaña de un inventario, un plazo de urgencia y una búsqueda de compromiso.
Un prompt no es una frontera de seguridad. Para permitir que un agente modifique un sistema, cada escritura debe ser autorizada, firmada, aislada y verificable.