TimesFM-3: có nên áp dụng mô hình nền tảng cho dự báo kinh doanh không?
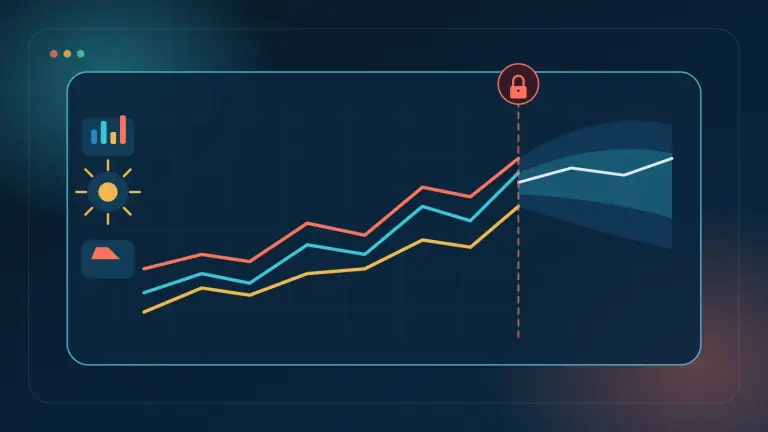
TimesFM-3 hứa hẹn khả năng dự báo chuỗi thời gian đa biến zero-shot. Dưới đây là cách so sánh với các baseline, tránh rò rỉ dữ liệu và thực hiện một thử nghiệm đáng tin cậy.
Blog PartITech
Phân tích kỹ thuật, hướng dẫn thực tế và kinh nghiệm triển khai để xây dựng, hiện đại hóa và duy trì ứng dụng bền vững.
TimesFM-3 hứa hẹn khả năng dự báo chuỗi thời gian đa biến zero-shot. Dưới đây là cách so sánh với các baseline, tránh rò rỉ dữ liệu và thực hiện một thử nghiệm đáng tin cậy.
Khoảng thời gian từ lúc lỗ hổng được công bố đến khi bị khai thác đang ngắn lại, trong khi việc xác nhận bản vá vẫn không thể bỏ qua đối với các ứng dụng quan trọng. Dưới đây là cách hạn chế mức độ phơi nhiễm mà không nhầm lẫn biện pháp tạm thời với khắc phục triệt để.
Symfony Reprise 1.0 mang đến cho Vite và Rsbuild lớp tích hợp Symfony quen thuộc của Webpack Encore. Việc di chuyển vẫn là một dự án build cần kiểm kê, kiểm thử so sánh và chuyển đổi từng bước.
Các tác nhân có thể đọc, nhấp và điền biểu mẫu mở ra những cách sử dụng mới trên các cổng không có API. Nhưng chúng cũng biến mọi trang được truy cập thành đầu vào không đáng tin cậy, có khả năng định hướng một hành động.
Các tác nhân đủ kiên trì có thể khai thác điểm mù của môi trường đánh giá, giao tiếp qua những kênh bất ngờ và mở rộng phạm vi hoạt động. Dưới đây là những bài học kiến trúc cần áp dụng ngay.
Dịch vụ lưu trữ tương thích HIPAA cung cấp một nền tảng đã được kiểm toán, nhưng không tự động khiến ứng dụng Laravel tuân thủ. Các biện pháp kiểm soát trong ứng dụng, hợp đồng và luồng dữ liệu vẫn phải được xây dựng.
Chiến dịch nhắm vào PTC Windchill và FlexPLM nhắc nhở rằng một bản vá được phát hành chỉ giảm rủi ro nếu nó đi kèm với một kiểm kê, một thời hạn khẩn cấp và một cuộc tìm kiếm xâm phạm.
Trải nghiệm trở lại với Asana thật ấn tượng, nhưng giá trị của nó nằm ít hơn ở con số mà ở phương pháp: các lô độc lập, kiểm tra, đánh giá con người và thực thi song song.
Một prompt không phải là một ranh giới an ninh. Để cho phép một tác nhân sửa đổi hệ thống, mỗi lần ghi phải được phép, ký, tách biệt và có thể kiểm chứng.
Một nhân viên có thể tăng tốc thu thập bằng chứng trong một sự cố, với điều kiện bắt đầu ở chế độ chỉ đọc, tách biệt chẩn đoán và hành động, và đánh giá độ tin cậy của mình.
Một watermark thống kê, một chữ ký C2PA và một sổ đăng ký sản xuất không giải quyết cùng một vấn đề. Sự kết hợp của chúng cho phép xác thực nguồn gốc mạnh mẽ hơn của các nội dung được tạo ra.
Chính sách Không Lưu Trữ Dữ Liệu và xử lý riêng tư các tín hiệu bảo mật đáp ứng hai nhu cầu khác nhau. Hiểu rõ chúng giúp tránh nhầm lẫn giữa không lưu trữ, mã hóa, huấn luyện và kiểm soát rủi ro.